
Histórico documental em auditorias: Como provar a conformidade passada
Saiba como usar o histórico documental em auditorias, inspeções e litígios para provar que a empresa e os trabalhadores estavam conformes numa data concreta.
Este glossário de gestão documental reúne os termos mais usados na documentação de empresas, trabalhadores e equipamentos. Abrange, sobretudo, gestão documental, segurança e saúde no trabalho (HSE/SST), homologação de prestadores, controlo de acessos, proteção de dados, cibersegurança e IA documental. Cada definição é curta e neutra, para que as equipas de HSE, compras, operações e conformidade usem a mesma linguagem.
Um glossário de gestão documental é uma lista organizada de termos e definições que fixa o significado das palavras usadas em processos documentais. Assim, reduz ambiguidades em requisitos, contratos, procedimentos e auditorias. Os termos seguem a ordem alfabética e, quando existe no site um artigo ou uma página sobre o tema, a definição inclui uma ligação para aprofundar. Para aplicar estes conceitos no dia a dia, pode também descarregar os nossos recursos gratuitos de gestão documental e HSE.
Ir para a letra: A · B · C · D · E · F · G · H · I · L · M · N · O · P · R · S · T · V · W
Ação que elimina a causa de uma não conformidade, para que o problema não se repita. Difere da simples correção, porque atua sobre a origem e não apenas sobre o efeito.
Acontecimento que ocorre no local e no tempo de trabalho e que provoca, direta ou indiretamente, lesão, doença ou morte do trabalhador. Em Portugal, a reparação dos danos tem regime legal próprio, por isso o empregador deve transferir essa responsabilidade para uma seguradora. A gestão documental contribui para a prevenção, porque confirma formação, aptidão e equipamentos antes do trabalho.
Interface de programação de aplicações (application programming interface): conjunto de regras que permite a dois sistemas trocar dados de forma automática. Numa plataforma documental, permite, por exemplo, sincronizar trabalhadores e estados de conformidade com um ERP.
Assinatura eletrónica criada com um dispositivo qualificado e baseada num certificado qualificado, de acordo com o Regulamento (UE) n.º 910/2014 (eIDAS). Na União Europeia, tem efeito legal equivalente ao de uma assinatura manuscrita.
Verificação sistemática de documentos e registos para confirmar se cumprem os requisitos aplicáveis. Pode ser interna ou externa e incide, sobretudo, sobre validades, versões, aprovações e evidências.
Método de autenticação que exige dois ou mais fatores independentes, como uma palavra-passe e um código gerado no telemóvel. Assim, uma palavra-passe roubada deixa de bastar para aceder à conta.
Uso de regras e tecnologia para executar tarefas repetitivas sem intervenção manual, como pedidos, alertas, encaminhamentos ou classificações. Contudo, só traz ganhos quando o processo de base tem um desenho claro.
Processo que identifica os perigos de uma atividade, estima os riscos e define as medidas de prevenção. Em Portugal, constitui uma obrigação geral do empregador, de acordo com a Lei n.º 102/2009.
Cópia de segurança de dados, guardada separadamente do original, que permite recuperar informação após falha, erro ou ataque. Porém, só tem valor se a organização testar regularmente o restauro.
Regra prática que recomenda três cópias dos dados, em dois tipos de suporte diferentes, com uma cópia fora do local. A variante 3-2-1-1-0 acrescenta, além disso, uma cópia offline ou imutável e zero erros na verificação do restauro.
Documento que comprova a situação tributária ou contributiva regularizada de uma empresa perante a Autoridade Tributária ou a Segurança Social. Geralmente, integra os requisitos documentais de empresa e tem validade limitada.
Documento que indica a legislação de segurança social aplicável a um trabalhador que exerce atividade noutro Estado-Membro da UE, do EEE ou na Suíça. Por isso, as empresas costumam pedi-lo para trabalhadores destacados.
Atribuição de cada documento a uma classe ou tipologia, segundo critérios como função, assunto ou nível de confidencialidade. Desse modo, facilita a pesquisa, o controlo de acessos e a definição de prazos de conservação.
Conjunto de elementos úteis para a utilização futura da obra, bem como para trabalhos posteriores à sua conclusão. O Decreto-Lei n.º 273/2003, que regula a segurança nos estaleiros temporários ou móveis, prevê este documento.
Estado em que uma empresa, trabalhador ou equipamento tem todos os documentos exigidos, válidos e aprovados para um contexto concreto. Logo, a conformidade depende do projeto, da função e da data, e não apenas do documento.
Conjunto de regras e meios que decide quem pode entrar num local ou usar um sistema, e em que condições. Em contexto HSE, por exemplo, o acesso físico pode depender da conformidade documental do trabalhador e da empresa.
Função prevista no Decreto-Lei n.º 273/2003 que garante a aplicação dos princípios de prevenção no projeto e na execução da obra. O coordenador atua por conta do dono da obra e acompanha, sobretudo, o plano de segurança e saúde.
Meio de identificação pessoal, físico ou digital, que associa um trabalhador à sua autorização de acesso. Pode incluir fotografia, código QR, código de barras ou tag RFID, para que a verificação à entrada decorra sem demora.
Qualquer informação relativa a uma pessoa singular identificada ou identificável, segundo a definição do RGPD. Inclui, por exemplo, nome, número de identificação, fotografia, dados de saúde ou dados de localização.
Painel visual que reúne indicadores e estados num único ecrã, como documentos em falta, validades a expirar ou empresas conformes. Assim, ajuda a decidir, mas só quando os dados de origem são fiáveis.
Conversão de documentos em papel para formato digital, geralmente através de um scanner. Por si só, não organiza nem valida a informação, porque um PDF continua a ser apenas uma imagem do documento.
Pessoa singular ou coletiva por conta de quem se realiza a obra, de acordo com o Decreto-Lei n.º 273/2003. Cabe-lhe, entre outras obrigações, nomear os coordenadores de segurança sempre que a lei o exige.
Pessoa designada pelo responsável pelo tratamento ou pelo subcontratante para aconselhar e controlar a conformidade com o RGPD. Além disso, coopera com a autoridade de controlo, que em Portugal é a CNPD.
Técnica que transforma dados legíveis num formato ilegível sem a chave correta. Protege a informação em trânsito e em repouso, por isso reduz o impacto de um acesso indevido ou do roubo de um equipamento.
Organização que emite um documento e responde pela sua autenticidade, como uma seguradora, um serviço de medicina do trabalho ou uma entidade formadora. Na validação, portanto, confirmar a entidade emissora é tão importante como verificar a data de validade.
Pessoa singular ou coletiva que executa a totalidade ou parte da obra, de acordo com o projeto aprovado e as normas aplicáveis. Inclui, geralmente, o empreiteiro e os subempreiteiros, que respondem pela segurança dos respetivos trabalhadores.
Equipamento que o trabalhador usa para se proteger de riscos que não se eliminam por outros meios, como capacete, luvas, arnês ou proteção auditiva. Por isso, a proteção individual surge depois das medidas coletivas na hierarquia da prevenção.
Registo ou documento que demonstra o cumprimento de um requisito ou a realização de uma atividade. Em auditoria, uma afirmação sem evidência tem pouco valor, mas um registo datado e rastreável permite comprová-la.
Identificação automática de campos num documento, como nome, data de validade, entidade emissora ou número de apólice. Em geral, combina OCR com regras ou modelos de IA, mas deve prever revisão humana nos casos de baixa confiança.
Documento emitido pelo médico do trabalho após exame de saúde, com o resultado quanto à aptidão para a função, por exemplo apto, apto condicionalmente ou inapto. Não deve conter dados clínicos sujeitos a segredo médico; contudo, tem prazo de renovação que convém controlar.
Conjunto de processos para selecionar, homologar, acompanhar e avaliar as empresas externas que trabalham para uma organização. Inclui, sobretudo, requisitos documentais, validades, acessos e desempenho em segurança.
Conjunto de regras, processos e ferramentas que controla o ciclo de vida dos documentos, da criação ou receção até à conservação ou eliminação. Em contexto HSE, inclui ainda a validação de requisitos e validades, porque a documentação condiciona o trabalho.
Conjunto de responsabilidades, políticas e regras que define quem decide sobre os dados, como se mantém a sua qualidade e quem lhes pode aceder. Assim, evita que cada equipa crie campos e critérios próprios sem coordenação.
Processo que verifica se uma empresa prestadora de serviços cumpre os requisitos legais, contratuais e de segurança antes de iniciar trabalhos. Contudo, não termina na aprovação inicial, porque os documentos caducam e os requisitos mudam.
Verificação individual de cada trabalhador externo, com base em documentos como identificação, ficha de aptidão médica, formação e indução de segurança. Dessa forma, a autorização para trabalhar depende da pessoa concreta e não apenas da empresa.
Sigla de health, safety and environment, isto é, saúde, segurança e ambiente. Designa a área que gere a prevenção de riscos para as pessoas e para o ambiente, bem como a respetiva documentação e indicadores.
Aplicação de inteligência artificial ao tratamento de documentos, por exemplo para classificar, extrair dados, comparar com requisitos ou sugerir decisões. Em processos de conformidade, deve funcionar com supervisão humana e registo das decisões, uma vez que os erros têm impacto operacional.
Gestão de identidades e acessos (identity and access management): processos e ferramentas que criam, alteram e removem contas e permissões. Garante, sobretudo, que cada pessoa tem apenas os acessos de que precisa.
Métrica que mede o progresso face a um objetivo relevante, como a percentagem de prestadores conformes ou o tempo médio de validação. No entanto, um KPI só é útil quando tem definição clara, fonte fiável e responsável.
Sessão de acolhimento que transmite a um trabalhador os riscos, regras e procedimentos de um local antes de iniciar funções. Pode ser presencial ou digital e, geralmente, termina com um questionário que regista a compreensão.
Propriedade que garante que os dados permanecem exatos, completos e sem alterações não autorizadas. Para a verificar, as plataformas recorrem, por exemplo, a funções de hash, controlo de versões e logs.
Capacidade de sistemas diferentes trocarem e usarem informação de forma consistente, através de APIs, formatos normalizados ou integrações. Desse modo, evita a introdução repetida dos mesmos dados em várias plataformas.
Norma internacional que define os requisitos de um sistema de gestão de segurança da informação (SGSI). Assim, a certificação por uma entidade acreditada demonstra que o sistema passou numa auditoria independente.
Norma internacional para a gestão da privacidade da informação, que complementa a ISO 27001 com requisitos e controlos para o tratamento de dados pessoais. Por isso, ajuda a demonstrar a aplicação prática de princípios do RGPD.
Norma internacional que especifica os requisitos de um sistema de gestão da segurança e saúde no trabalho. Assim como outras normas ISO de gestão, assenta no ciclo planear, executar, verificar e atuar.
Diploma que estabelece o regime jurídico da promoção da segurança e saúde no trabalho em Portugal. Define, por exemplo, as obrigações gerais do empregador, a organização dos serviços de SST e a vigilância da saúde.
Lei Geral de Proteção de Dados Pessoais do Brasil (Lei n.º 13.709/2018), que regula o tratamento de dados pessoais. Embora tenha princípios próximos do RGPD, tem regras e autoridade de controlo próprias, a ANPD.
Registos cronológicos de ações num sistema, como acessos, carregamentos, aprovações ou alterações, com utilizador, data e hora. Permitem, portanto, reconstituir quem fez o quê e quando.
Ramo da inteligência artificial em que os sistemas aprendem padrões a partir de exemplos, em vez de seguirem apenas regras escritas à mão. Na gestão documental, serve, nomeadamente, para classificar documentos ou detetar anomalias.
Tabela que define os documentos exigidos a cada tipo de empresa, função, atividade ou projeto. Assim, o mesmo trabalhador pode estar conforme num projeto e não conforme noutro.
Dados que descrevem um documento, como tipo, titular, entidade emissora, data de emissão, validade ou versão. Sem metadados consistentes, a pesquisa e a indexação perdem fiabilidade, porque dependem desses campos.
Transferência de dados e documentos de um sistema para outro, por exemplo na mudança de plataforma. Exige limpeza, mapeamento de campos e validação, porque transportar erros antigos cria problemas novos.
Modelo de IA treinado com grandes volumes de texto para compreender e gerar linguagem natural. Pode resumir, classificar ou responder a perguntas sobre documentos; no entanto, pode errar, por isso as respostas críticas exigem verificação.
Incumprimento de um requisito legal, normativo, contratual ou interno. Em geral, deve ter registo, análise de causa e, sempre que se justifique, uma ação corretiva.
Diretiva (UE) 2022/2555, que reforça as obrigações de cibersegurança de entidades de setores críticos e importantes, como a energia. Exige, sobretudo, gestão de riscos, notificação de incidentes e atenção à segurança da cadeia de fornecimento.
Abordagem que permite configurar formulários, campos, regras e workflows através de interfaces visuais, sem escrever código. Desse modo, as alterações de processo dependem menos de desenvolvimento à medida.
Reconhecimento ótico de caracteres (optical character recognition): tecnologia que converte texto em imagens ou PDF digitalizados em texto pesquisável. Contudo, ler o texto não equivale a compreender o documento nem a validá-lo.
Configuração de uma plataforma segundo as regras do cliente: tipologias, requisitos, validades, perfis, fluxos e notificações. Uma parametrização inicial bem pensada evita, por conseguinte, retrabalho e exceções manuais.
Versão do formato PDF normalizada pela ISO 19005 para preservação a longo prazo. Inclui no próprio ficheiro os elementos necessários à visualização futura, como os tipos de letra, e, por isso, convém para arquivo.
Autorização formal que define as condições de segurança para executar um trabalho de risco. Aplica-se, por exemplo, a trabalhos a quente, espaços confinados ou intervenções em equipamentos com energia. Antes de a emitir, convém confirmar a conformidade da equipa e da documentação.
Ataque de engenharia social que usa mensagens fraudulentas para levar a vítima a revelar credenciais, abrir anexos maliciosos ou fazer pagamentos. Além disso, existem variantes por SMS (smishing) e por voz (vishing).
Documento que define como uma organização cria, classifica, aprova, guarda e elimina a sua documentação. Idealmente, deve existir antes da escolha da plataforma, porque orienta a parametrização.
Documento que, nas obras abrangidas pelo Decreto-Lei n.º 273/2003, define as medidas de prevenção para os riscos previstos. O dono da obra promove a sua elaboração na fase de projeto e, em seguida, a entidade executante desenvolve-o para a execução.
Software que centraliza documentos e dados associados, com regras de acesso, versões, validades, workflows e pesquisa. Em contraste com uma pasta partilhada, controla o estado e o histórico de cada documento.
Plataforma digital que reúne processos de segurança, saúde e ambiente, como gestão documental, inspeções, não conformidades, autorizações de trabalho e indicadores. Assim, substitui folhas de cálculo e emails dispersos por processos rastreáveis.
Período durante o qual um documento deve permanecer guardado, por exigência legal, contratual ou operacional. Terminado esse prazo, a organização deve eliminar ou anonimizar os dados pessoais, salvo se existir outro fundamento para os manter.
Regra de segurança segundo a qual cada utilizador recebe apenas as permissões necessárias para as suas funções. Dessa maneira, limita os danos de um erro ou de uma conta comprometida.
Tratamento que substitui identificadores diretos, como o nome, por códigos, de modo que os dados só se associam ao titular com informação adicional guardada à parte. Contudo, os dados pseudonimizados continuam abrangidos pelo RGPD.
Software malicioso que cifra ou bloqueia dados e exige um resgate para os libertar. A melhor defesa combina prevenção, backups imutáveis ou offline e testes de restauro, porque pagar não garante a recuperação.
Capacidade de reconstituir o histórico de um documento ou decisão: quem carregou, quem validou, quando e com que critério. Em auditorias, permite demonstrar, com efeito, que cada decisão tinha fundamento.
Regulamento (UE) 2024/1689, que estabelece regras harmonizadas para a inteligência artificial na União Europeia. Classifica os sistemas por nível de risco e impõe, sobretudo aos de risco elevado, obrigações de documentação, transparência e supervisão humana.
Decisão de não aceitar um documento por estar ilegível, caducado, incompleto ou desajustado do requisito. A fim de evitar retrabalho, a rejeição deve indicar o motivo de forma clara.
Lista de documentos que uma empresa, trabalhador ou equipamento deve apresentar para estar conforme num determinado contexto. Variam, geralmente, com a atividade, o risco, o país e o cliente.
Entidade que determina as finalidades e os meios do tratamento de dados pessoais, segundo o RGPD. Responde, por isso, pelo cumprimento dos princípios de proteção de dados e deve conseguir demonstrá-lo.
Identificação por radiofrequência (radio-frequency identification): tecnologia que lê etiquetas sem contacto nem linha de visão direta. Em HSE, serve, por exemplo, para identificar trabalhadores no controlo de acessos ou equipamentos em inspeções.
Regulamento Geral sobre a Proteção de Dados, isto é, o Regulamento (UE) 2016/679, aplicável desde maio de 2018. Define princípios, direitos dos titulares e obrigações para quem trata dados pessoais na União Europeia.
Métricas de continuidade de negócio usadas no planeamento da recuperação. O RPO (recovery point objective) indica a perda máxima de dados aceitável, medida em tempo. Por outro lado, o RTO (recovery time objective) indica o tempo máximo aceitável para repor o serviço.
Software como serviço (software as a service): modelo em que o fornecedor aloja e mantém a aplicação e o cliente acede pela internet mediante subscrição. Assim, a infraestrutura, as atualizações e os backups ficam, em geral, do lado do fornecedor.
Seguro obrigatório que transfere para uma seguradora a responsabilidade do empregador pela reparação de acidentes de trabalho. Na homologação, verifica-se geralmente a apólice, o comprovativo de pagamento e a lista de trabalhadores abrangidos.
Atualização automática ou assistida dos mesmos dados em vários sistemas, por exemplo na plataforma central e nas plataformas dos clientes. Reduz erros manuais, mas exige regras claras sobre qual sistema prevalece.
Acordo de nível de serviço (service level agreement): compromisso contratual que fixa níveis mínimos de serviço, como disponibilidade, tempo de resposta ou tempo de resolução. Por isso, serve de referência para medir o desempenho do fornecedor.
Autenticação única (single sign-on): mecanismo que permite aceder a várias aplicações com uma única identidade, geralmente a da organização. Simplifica a gestão de contas, porque desativar a identidade central retira todos os acessos associados.
Segurança e saúde no trabalho: área que previne riscos profissionais e protege a integridade física e mental dos trabalhadores. Em Portugal, o regime jurídico geral consta, sobretudo, da Lei n.º 102/2009.
Situação em que um prestador entrega parte do trabalho a outra empresa, o que cria uma cadeia (A → B → C). Cada nível deve cumprir os requisitos documentais, para que o cliente saiba quem está no local.
Entidade que trata dados pessoais por conta do responsável pelo tratamento, como um fornecedor de plataforma SaaS. Nesse sentido, a relação exige um contrato com as garantias previstas no artigo 28.º do RGPD.
Princípio segundo o qual uma pessoa pode acompanhar, validar ou corrigir as decisões de um sistema de IA. Em validação documental, por exemplo, a IA sugere e o validador decide nos casos críticos.
Exercício que recupera dados a partir de um backup para confirmar que a cópia está íntegra e utilizável. Logo, sem este teste, a organização não tem garantia de recuperação.
Tipo de documento com características e regras próprias, como seguro, ficha de aptidão, certificado de formação ou declaração. Cada tipologia define, nomeadamente, os campos obrigatórios, a validade e os critérios de aceitação.
Pessoa singular a quem os dados pessoais dizem respeito, como um trabalhador em processo de homologação. De acordo com o RGPD, tem direitos de acesso, retificação, apagamento, oposição e portabilidade, entre outros.
Trabalhador que, por um período limitado, presta serviço noutro Estado-Membro por conta do seu empregador habitual. Por isso, a homologação pode exigir documentos adicionais, como o certificado A1.
Análise de um documento para confirmar autenticidade, legibilidade, titular, entidade emissora, validade e adequação ao requisito. Assim, só depois desta análise o documento conta para a conformidade.
Período durante o qual um documento produz efeitos ou se considera atualizado. Quando caduca, o titular pode perder a conformidade, por isso convém emitir alertas antes do fim do prazo.
Controlo das sucessivas versões de um documento, com registo de alterações, autor e data. Dessa forma, todos usam a versão em vigor e o histórico continua disponível para auditoria.
Incidente de segurança que provoca destruição, perda, alteração, divulgação ou acesso não autorizados a dados pessoais. Segundo o RGPD, o responsável deve notificar a autoridade de controlo, em regra, até 72 horas após ter conhecimento, salvo se não houver risco para os titulares.
Rede privada virtual (virtual private network): ligação cifrada que cria um canal seguro entre um utilizador ou local e a rede da organização. Contudo, não substitui a autenticação forte nem o controlo de permissões.
Sequência definida de etapas, responsáveis e regras para um processo, como submissão, validação, aprovação e notificação de um documento. Assim, cada passo fica registado e ninguém depende de emails para saber o estado.
A AISP-GEDOC trabalha em gestão documental há mais de 20 anos e implementa a plataforma de gestão documental e HSE da Glartek. Além da tecnologia, apoia as equipas na aplicação prática destes conceitos:
Se pretende aplicar estes conceitos na sua operação, fale com a nossa equipa e conheça os serviços de gestão documental e HSE da AISP-GEDOC.
Um glossário de gestão documental fixa o significado dos termos usados em requisitos, procedimentos, contratos e auditorias. Assim, equipas de HSE, compras, operações e prestadores interpretam da mesma forma conceitos como validade, homologação ou evidência. Por isso, reduz pedidos de esclarecimento, rejeições evitáveis e decisões inconsistentes, sobretudo quando várias empresas e países partilham o mesmo processo.
A validação documental analisa cada documento individualmente: autenticidade, titular, entidade emissora, validade e adequação ao requisito. Por outro lado, a homologação de prestadores é uma decisão sobre a empresa ou o trabalhador, que resulta do conjunto das validações. Ou seja, um prestador só fica homologado quando cumpre todos os requisitos aplicáveis ao seu contexto, com documentos válidos.
Não. As definições são resumos neutros e de caráter informativo, pensados para facilitar a comunicação entre equipas. Contudo, em caso de dúvida, prevalece sempre o texto oficial da legislação aplicável, como a Lei n.º 102/2009, o Decreto-Lei n.º 273/2003 ou o RGPD, bem como as normas ISO em vigor. Para situações concretas, convém obter aconselhamento jurídico ou técnico especializado.
Saiba como usar o histórico documental em auditorias, inspeções e litígios para provar que a empresa e os trabalhadores estavam conformes numa data concreta.
Conheça técnicas de trabalho em equipa que melhoram a comunicação, a colaboração e a produtividade nas atividades de gestão documental.

Saiba como o machine learning está a transformar a gestão documental, automatizando processos, identificando padrões e melhorando a classificação.

Saiba como uma política de gestão do histórico dos documentos preserva versões e reforça a rastreabilidade, a transparência e a conformidade.

Saiba como o deep learning e as redes neuronais identificam padrões complexos e abrem novas possibilidades na gestão documental.
Saiba como a automação dos fluxos de trabalho reduz erros, acelera validações e melhora a rastreabilidade dos processos documentais.
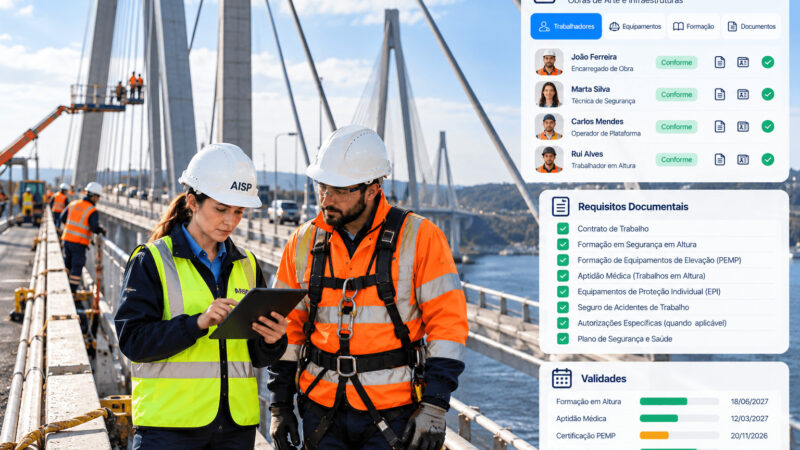
Saiba como a desmaterialização da gestão documental de qualidade, ambiente e segurança reduz o papel e reforça o controlo e a conformidade.

Saiba como transparência, comunicação aberta e cumprimento de compromissos constroem confiança e parcerias duradouras nas relações B2B.

Conheça as melhores práticas na nomeação de pastas digitais para facilitar pesquisas, reduzir ambiguidades e manter uma estrutura consistente.