
Action corrective
Action qui élimine la cause d’une non-conformité, afin que le problème ne se reproduise pas. Elle se distingue de la simple correction, car elle agit sur l’origine et pas seulement sur l’effet.
Connaissances · Glossaire
Ce glossaire de gestion documentaire réunit les termes les plus utilisés dans la documentation des entreprises, des intervenants et des équipements. Il couvre surtout la gestion documentaire, la santé et la sécurité au travail (HSE/SST), l’homologation des prestataires, le contrôle d’accès, la protection des données, la cybersécurité et l’IA documentaire. Chaque définition est courte et neutre, afin que les équipes HSE, achats, opérations et conformité parlent le même langage.
Un glossaire de gestion documentaire est une liste organisée de termes et de définitions qui fixe le sens des mots employés dans les processus documentaires. Ainsi, il réduit les ambiguïtés dans les exigences, les contrats, les procédures et les audits. Les termes sont regroupés par lettre et, lorsque le site propose un article ou une page sur le sujet, la définition comprend un lien pour approfondir. Pour appliquer ces concepts au quotidien, vous pouvez également télécharger nos ressources gratuites de gestion documentaire et HSE.
Action qui élimine la cause d’une non-conformité, afin que le problème ne se reproduise pas. Elle se distingue de la simple correction, car elle agit sur l’origine et pas seulement sur l’effet.
Événement survenu sur le lieu et pendant le temps de travail qui provoque, directement ou indirectement, une lésion, une maladie ou la mort du travailleur. Au Portugal, la réparation des dommages relève d’un régime légal propre, c’est pourquoi l’employeur doit transférer cette responsabilité à un assureur. La gestion documentaire contribue à la prévention, car elle confirme la formation, l’aptitude et les équipements avant le travail.
Interface de programmation d’applications (application programming interface) : ensemble de règles qui permet à deux systèmes d’échanger des données de façon automatique. Sur une plateforme documentaire, elle permet par exemple de synchroniser les intervenants et les statuts de conformité avec un ERP.
Signature électronique créée à l’aide d’un dispositif qualifié et reposant sur un certificat qualifié, conformément au règlement (UE) n° 910/2014 (eIDAS). Dans l’Union européenne, elle a un effet juridique équivalent à celui d’une signature manuscrite.
Vérification systématique des documents et des enregistrements pour confirmer qu’ils respectent les exigences applicables. Il peut être interne ou externe et porte surtout sur les dates d’expiration, les versions, les approbations et les preuves.
Méthode d’authentification qui exige deux facteurs indépendants ou plus, comme un mot de passe et un code généré sur le téléphone. Ainsi, un mot de passe volé ne suffit plus pour accéder au compte.
Utilisation de règles et de technologies pour exécuter des tâches répétitives sans intervention manuelle, comme les demandes, les alertes, les acheminements ou les classifications. Toutefois, elle n’apporte des gains que si le processus de base est clairement conçu.
Processus qui identifie les dangers d’une activité, estime les risques et définit les mesures de prévention. Au Portugal, elle constitue une obligation générale de l’employeur, conformément à la loi n° 102/2009.
Copie de sécurité des données, conservée séparément de l’original, qui permet de récupérer les informations après une panne, une erreur ou une attaque. Cependant, elle n’a de valeur que si l’organisation teste régulièrement la restauration.
Règle pratique qui recommande trois copies des données, sur deux types de support différents, dont une copie hors site. La variante 3-2-1-1-0 ajoute en outre une copie hors ligne ou immuable et zéro erreur lors de la vérification de la restauration.
Document qui prouve qu’une entreprise est en règle sur le plan fiscal ou social auprès de l’administration fiscale (Autoridade Tributária) ou de la sécurité sociale (Segurança Social). En général, il fait partie des exigences documentaires de l’entreprise et sa validité est limitée.
Document qui indique la législation de sécurité sociale applicable à un travailleur exerçant une activité dans un autre État membre de l’UE, de l’EEE ou en Suisse. C’est pourquoi les entreprises le demandent souvent pour les travailleurs détachés.
Attribution de chaque document à une classe ou à une typologie, selon des critères comme la fonction, le sujet ou le niveau de confidentialité. Elle facilite ainsi la recherche, le contrôle d’accès et la définition des durées de conservation.
Ensemble des éléments utiles à l’utilisation future de l’ouvrage, ainsi qu’aux travaux postérieurs à son achèvement. Le décret-loi n° 273/2003, qui régit la sécurité sur les chantiers temporaires ou mobiles au Portugal, prévoit ce document.
État dans lequel une entreprise, un intervenant ou un équipement dispose de tous les documents exigés, valides et approuvés pour un contexte précis. Par conséquent, la conformité dépend du projet, de la fonction et de la date, et pas seulement du document.
Ensemble de règles et de moyens qui décide qui peut entrer sur un site ou utiliser un système, et à quelles conditions. Dans un contexte HSE, par exemple, l’accès physique peut dépendre de la conformité documentaire de l’intervenant et de l’entreprise.
Fonction prévue par le décret-loi n° 273/2003, qui garantit l’application des principes de prévention lors de la conception et de l’exécution de l’ouvrage. Le coordinateur agit pour le compte du maître d’ouvrage et suit notamment le plan de sécurité et de santé.
Moyen d’identification personnelle, physique ou numérique, qui associe un intervenant à son autorisation d’accès. Il peut comporter une photo, un QR code, un code-barres ou une puce RFID, pour que la vérification à l’entrée se fasse sans délai.
Toute information se rapportant à une personne physique identifiée ou identifiable, selon la définition du RGPD. Cela comprend, par exemple, le nom, un numéro d’identification, une photo, des données de santé ou des données de localisation.
Écran visuel qui réunit des indicateurs et des statuts en un seul endroit, comme les documents manquants, les dates d’expiration proches ou les entreprises conformes. Il aide ainsi à décider, mais seulement lorsque les données sources sont fiables.
Conversion de documents papier au format numérique, généralement à l’aide d’un scanner. À elle seule, elle n’organise ni ne valide l’information, car un PDF reste une simple image du document.
Personne physique ou morale pour le compte de laquelle l’ouvrage est réalisé, conformément au décret-loi n° 273/2003. Il lui incombe, entre autres obligations, de désigner les coordinateurs de sécurité chaque fois que la loi l’exige.
Personne désignée par le responsable du traitement ou par le sous-traitant pour conseiller et contrôler la conformité au RGPD. En outre, elle coopère avec l’autorité de contrôle, qui est la CNPD au Portugal.
Technique qui transforme des données lisibles en un format illisible sans la bonne clé. Il protège les informations en transit et au repos, et réduit donc l’impact d’un accès non autorisé ou du vol d’un équipement.
Organisation qui délivre un document et répond de son authenticité, comme un assureur, un service de médecine du travail ou un organisme de formation. Lors de la validation, confirmer l’organisme émetteur est donc aussi important que vérifier la date d’expiration.
Personne physique ou morale qui exécute tout ou partie de l’ouvrage, conformément au projet approuvé et aux normes applicables. Elle comprend généralement l’entrepreneur principal et les sous-traitants, qui répondent de la sécurité de leurs propres travailleurs.
Équipement que l’intervenant porte pour se protéger de risques impossibles à éliminer par d’autres moyens, comme le casque, les gants, le harnais ou la protection auditive. C’est pourquoi la protection individuelle vient après les mesures collectives dans la hiérarchie de la prévention.
Enregistrement ou document qui démontre le respect d’une exigence ou la réalisation d’une activité. En audit, une affirmation sans preuve a peu de valeur, alors qu’un enregistrement daté et traçable permet de la vérifier.
Identification automatique de champs dans un document, comme le nom, la date d’expiration, l’organisme émetteur ou le numéro de police. En général, elle combine l’OCR avec des règles ou des modèles d’IA, mais elle doit prévoir une revue humaine lorsque la confiance est faible.
Document délivré par le médecin du travail après un examen de santé, qui indique le résultat quant à l’aptitude au poste, par exemple apte, apte avec restrictions ou inapte. Elle ne doit pas contenir de données cliniques couvertes par le secret médical ; elle a toutefois une échéance de renouvellement qu’il convient de suivre.
Ensemble des processus permettant de sélectionner, homologuer, suivre et évaluer les entreprises externes qui travaillent pour une organisation. Elle couvre notamment les exigences documentaires, les dates d’expiration, les accès et la performance en sécurité.
Ensemble de règles, de processus et d’outils qui contrôle le cycle de vie des documents, de leur création ou réception jusqu’à leur conservation ou leur suppression. Dans un contexte HSE, elle inclut aussi la validation des exigences et des dates d’expiration, car la documentation conditionne le travail.
Ensemble de responsabilités, de politiques et de règles qui définit qui décide au sujet des données, comment leur qualité est maintenue et qui peut y accéder. Elle évite ainsi que chaque équipe crée ses propres champs et critères sans coordination.
Processus qui vérifie si une entreprise prestataire de services respecte les exigences légales, contractuelles et de sécurité avant de commencer les travaux. Toutefois, il ne s’arrête pas à l’approbation initiale, car les documents expirent et les exigences évoluent.
Vérification individuelle de chaque intervenant externe, sur la base de documents comme la pièce d’identité, la fiche d’aptitude médicale, la formation et l’accueil sécurité. De cette façon, l’autorisation de travailler dépend de la personne concernée et pas seulement de l’entreprise.
Sigle de health, safety and environment, c’est-à-dire santé, sécurité et environnement. Il désigne le domaine qui gère la prévention des risques pour les personnes et pour l’environnement, ainsi que la documentation et les indicateurs associés.
Application de l’intelligence artificielle au traitement des documents, par exemple pour classer, extraire des données, comparer avec des exigences ou suggérer des décisions. Dans les processus de conformité, elle doit fonctionner sous supervision humaine et avec un enregistrement des décisions, car les erreurs ont un impact opérationnel.
Gestion des identités et des accès (identity and access management) : processus et outils qui créent, modifient et suppriment les comptes et les autorisations. Elle garantit surtout que chaque personne ne dispose que des accès dont elle a besoin.
Mesure qui suit la progression vers un objectif pertinent, comme le pourcentage de prestataires conformes ou le délai moyen de validation. Néanmoins, un KPI n’est utile que s’il a une définition claire, une source fiable et un responsable.
Séance d’accueil qui présente à un intervenant les risques, les règles et les procédures d’un site avant sa prise de poste. Il peut se faire en présentiel ou en ligne et se termine généralement par un questionnaire qui enregistre la compréhension.
Propriété qui garantit que les données restent exactes, complètes et sans modification non autorisée. Pour la vérifier, les plateformes utilisent par exemple des fonctions de hachage, le contrôle des versions et des journaux.
Capacité de systèmes différents à échanger et à utiliser des informations de manière cohérente, grâce à des API, des formats normalisés ou des intégrations. Elle évite ainsi de saisir plusieurs fois les mêmes données sur différentes plateformes.
Norme internationale qui définit les exigences d’un système de management de la sécurité de l’information (SMSI). Ainsi, la certification par un organisme accrédité démontre que le système a réussi un audit indépendant.
Norme internationale relative au management de la protection de la vie privée, qui complète l’ISO 27001 par des exigences et des mesures pour le traitement des données personnelles. Elle aide donc à démontrer l’application concrète des principes du RGPD.
Norme internationale qui précise les exigences d’un système de management de la santé et de la sécurité au travail. Comme les autres normes ISO de management, elle repose sur le cycle planifier, réaliser, vérifier et agir.
Texte qui établit le régime juridique de la promotion de la santé et de la sécurité au travail au Portugal. Il définit, par exemple, les obligations générales de l’employeur, l’organisation des services de SST et la surveillance de la santé.
Loi générale sur la protection des données personnelles du Brésil (loi n° 13.709/2018), qui encadre le traitement des données personnelles. Même si ses principes sont proches de ceux du RGPD, elle a ses propres règles et sa propre autorité de contrôle, l’ANPD.
Enregistrements chronologiques des actions effectuées dans un système, comme les accès, les chargements, les approbations ou les modifications, avec l’utilisateur, la date et l’heure. Ils permettent donc de reconstituer qui a fait quoi et quand.
Branche de l’intelligence artificielle dans laquelle les systèmes apprennent des modèles à partir d’exemples, au lieu de suivre uniquement des règles écrites à la main. En gestion documentaire, il sert notamment à classer des documents ou à détecter des anomalies.
Tableau qui définit les documents exigés pour chaque type d’entreprise, fonction, activité ou projet. Ainsi, un même intervenant peut être conforme sur un projet et non conforme sur un autre.
Données qui décrivent un document, comme le type, le titulaire, l’organisme émetteur, la date d’émission, la date d’expiration ou la version. Sans métadonnées cohérentes, la recherche et l’indexation perdent en fiabilité, car elles dépendent de ces champs.
Transfert de données et de documents d’un système vers un autre, par exemple lors d’un changement de plateforme. Elle exige un nettoyage, une correspondance des champs et une validation, car transporter d’anciennes erreurs crée de nouveaux problèmes.
Modèle d’IA entraîné sur de grands volumes de texte pour comprendre et générer du langage naturel. Il peut résumer, classer ou répondre à des questions sur des documents ; il peut cependant se tromper, c’est pourquoi les réponses critiques doivent être vérifiées.
Non-respect d’une exigence légale, normative, contractuelle ou interne. En général, elle doit faire l’objet d’un enregistrement, d’une analyse des causes et, lorsque cela se justifie, d’une action corrective.
Directive (UE) 2022/2555, qui renforce les obligations de cybersécurité des entités des secteurs critiques et importants, comme l’énergie. Elle exige notamment la gestion des risques, la notification des incidents et une attention à la sécurité de la chaîne d’approvisionnement.
Approche qui permet de configurer des formulaires, des champs, des règles et des workflows au moyen d’interfaces visuelles, sans écrire de code. Ainsi, les changements de processus dépendent moins de développements sur mesure.
Reconnaissance optique de caractères (optical character recognition) : technologie qui convertit le texte d’images ou de PDF numérisés en texte consultable. Toutefois, lire le texte ne revient pas à comprendre le document ni à le valider.
Configuration d’une plateforme selon les règles du client : typologies, exigences, dates d’expiration, profils, flux et notifications. Un paramétrage initial bien pensé évite par conséquent les reprises et les exceptions manuelles.
Version du format PDF normalisée par l’ISO 19005 pour la conservation à long terme. Elle intègre dans le fichier lui-même les éléments nécessaires à l’affichage futur, comme les polices de caractères, et convient donc à l’archivage.
Autorisation formelle qui définit les conditions de sécurité pour exécuter un travail à risque. Il s’applique, par exemple, aux travaux par point chaud, aux espaces confinés ou aux interventions sur des équipements sous tension. Avant de le délivrer, il convient de confirmer la conformité de l’équipe et de la documentation.
Attaque d’ingénierie sociale qui utilise des messages frauduleux pour amener la victime à révéler ses identifiants, à ouvrir des pièces jointes malveillantes ou à effectuer des paiements. Il existe en outre des variantes par SMS (smishing) et par la voix (vishing).
Document qui définit comment une organisation crée, classe, approuve, conserve et supprime sa documentation. Idéalement, il doit exister avant le choix de la plateforme, car il oriente le paramétrage.
Document qui, pour les chantiers soumis au décret-loi n° 273/2003, définit les mesures de prévention des risques prévus. Le maître d’ouvrage le fait établir pendant la conception, puis l’entreprise exécutante le développe pour l’exécution.
Logiciel qui centralise les documents et les données associées, avec des règles d’accès, des versions, des dates d’expiration, des workflows et une recherche. Contrairement à un dossier partagé, il contrôle le statut et l’historique de chaque document.
Plateforme numérique qui réunit les processus de santé, de sécurité et d’environnement, comme la gestion documentaire, les inspections, les non-conformités, les autorisations de travail et les indicateurs. Elle remplace ainsi les tableurs et les e-mails dispersés par des processus traçables.
Période pendant laquelle un document doit rester conservé, en raison d’une exigence légale, contractuelle ou opérationnelle. À l’issue de cette durée, l’organisation doit supprimer ou anonymiser les données personnelles, sauf s’il existe un autre fondement pour les conserver.
Règle de sécurité selon laquelle chaque utilisateur ne reçoit que les autorisations nécessaires à ses fonctions. De cette manière, elle limite les dommages d’une erreur ou d’un compte compromis.
Traitement qui remplace les identifiants directs, comme le nom, par des codes, de sorte que les données ne peuvent être rattachées à la personne concernée qu’avec des informations supplémentaires conservées à part. Cependant, les données pseudonymisées restent soumises au RGPD.
Logiciel malveillant qui chiffre ou bloque des données et exige une rançon pour les libérer. La meilleure défense combine la prévention, des sauvegardes immuables ou hors ligne et des tests de restauration, car payer ne garantit pas la récupération.
Capacité à reconstituer l’historique d’un document ou d’une décision : qui a chargé, qui a validé, quand et selon quel critère. Lors des audits, elle permet en effet de démontrer que chaque décision était fondée.
Règlement (UE) 2024/1689, qui établit des règles harmonisées pour l’intelligence artificielle dans l’Union européenne. Il classe les systèmes par niveau de risque et impose, surtout aux systèmes à haut risque, des obligations de documentation, de transparence et de supervision humaine.
Décision de ne pas accepter un document parce qu’il est illisible, expiré, incomplet ou inadapté à l’exigence. Afin d’éviter les reprises, le refus doit indiquer clairement le motif.
Liste des documents qu’une entreprise, un intervenant ou un équipement doit présenter pour être conforme dans un contexte donné. Elles varient généralement selon l’activité, le risque, le pays et le client.
Entité qui détermine les finalités et les moyens du traitement des données personnelles, selon le RGPD. Elle répond donc du respect des principes de protection des données et doit être en mesure de le démontrer.
Identification par radiofréquence (radio-frequency identification) : technologie qui lit des étiquettes sans contact ni ligne de vue directe. En HSE, elle sert par exemple à identifier les intervenants au contrôle d’accès ou les équipements lors des inspections.
Règlement général sur la protection des données, c’est-à-dire le règlement (UE) 2016/679, applicable depuis mai 2018. Il définit les principes, les droits des personnes concernées et les obligations de ceux qui traitent des données personnelles dans l’Union européenne.
Indicateurs de continuité d’activité utilisés dans la planification de la reprise. Le RPO (recovery point objective) indique la perte maximale de données acceptable, mesurée en temps. Le RTO (recovery time objective), quant à lui, indique la durée maximale acceptable pour rétablir le service.
Logiciel en tant que service (software as a service) : modèle dans lequel le fournisseur héberge et maintient l’application, tandis que le client y accède par Internet moyennant un abonnement. Ainsi, l’infrastructure, les mises à jour et les sauvegardes relèvent en général du fournisseur.
Assurance obligatoire qui transfère à un assureur la responsabilité de l’employeur pour la réparation des accidents du travail. Lors de l’homologation, on vérifie généralement la police, le justificatif de paiement et la liste des travailleurs couverts.
Mise à jour automatique ou assistée des mêmes données dans plusieurs systèmes, par exemple sur la plateforme centrale et sur les plateformes des clients. Elle réduit les erreurs manuelles, mais exige des règles claires sur le système qui prévaut.
Accord de niveau de service (service level agreement) : engagement contractuel qui fixe des niveaux de service minimaux, comme la disponibilité, le délai de réponse ou le délai de résolution. C’est pourquoi il sert de référence pour mesurer la performance du fournisseur.
Authentification unique (single sign-on) : mécanisme qui permet d’accéder à plusieurs applications avec une seule identité, généralement celle de l’organisation. Il simplifie la gestion des comptes, car la désactivation de l’identité centrale supprime tous les accès associés.
Santé et sécurité au travail : domaine qui prévient les risques professionnels et protège l’intégrité physique et mentale des travailleurs. Au Portugal, le régime juridique général figure surtout dans la loi n° 102/2009.
Situation dans laquelle un prestataire confie une partie du travail à une autre entreprise, ce qui crée une chaîne (A → B → C). Chaque niveau doit respecter les exigences documentaires, pour que le client sache qui se trouve sur le site.
Entité qui traite des données personnelles pour le compte du responsable du traitement, comme un fournisseur de plateforme SaaS. Dans ce cadre, la relation exige un contrat comportant les garanties prévues à l’article 28 du RGPD.
Principe selon lequel une personne peut suivre, valider ou corriger les décisions d’un système d’IA. En validation documentaire, par exemple, l’IA suggère et le validateur décide dans les cas critiques.
Exercice qui récupère des données à partir d’une sauvegarde pour confirmer que la copie est intègre et utilisable. Par conséquent, sans ce test, l’organisation n’a aucune garantie de récupération.
Type de document doté de caractéristiques et de règles propres, comme une assurance, une fiche d’aptitude, un certificat de formation ou une déclaration. Chaque typologie définit notamment les champs obligatoires, la validité et les critères d’acceptation.
Personne physique à laquelle se rapportent les données personnelles, comme un intervenant en cours d’homologation. Selon le RGPD, elle dispose notamment de droits d’accès, de rectification, d’effacement, d’opposition et de portabilité.
Travailleur qui, pendant une période limitée, exerce son activité dans un autre État membre pour le compte de son employeur habituel. C’est pourquoi l’homologation peut exiger des documents supplémentaires, comme le certificat A1.
Analyse d’un document pour confirmer son authenticité, sa lisibilité, son titulaire, son organisme émetteur, sa validité et son adéquation à l’exigence. Ainsi, le document ne compte pour la conformité qu’après cette analyse.
Période pendant laquelle un document produit ses effets ou est considéré comme à jour. Lorsqu’il expire, le titulaire peut perdre sa conformité, c’est pourquoi il convient d’émettre des alertes avant l’échéance.
Contrôle des versions successives d’un document, avec l’enregistrement des modifications, de l’auteur et de la date. De cette façon, chacun utilise la version en vigueur et l’historique reste disponible pour l’audit.
Incident de sécurité qui entraîne la destruction, la perte, l’altération, la divulgation ou l’accès non autorisés à des données personnelles. Selon le RGPD, le responsable doit en principe notifier l’autorité de contrôle dans les 72 heures après en avoir pris connaissance, sauf en l’absence de risque pour les personnes concernées.
Réseau privé virtuel (virtual private network) : connexion chiffrée qui crée un canal sécurisé entre un utilisateur ou un site et le réseau de l’organisation. Toutefois, il ne remplace ni l’authentification forte ni le contrôle des autorisations.
Suite définie d’étapes, de responsables et de règles pour un processus, comme le dépôt, la validation, l’approbation et la notification d’un document. Ainsi, chaque étape est enregistrée et personne ne dépend des e-mails pour connaître le statut.
Comment AISP vous aide
AISP-GEDOC travaille dans la gestion documentaire depuis plus de 20 ans et met en œuvre la plateforme de gestion documentaire et HSE de Glartek. Au-delà de la technologie, elle aide les équipes à appliquer concrètement ces concepts :
Si vous souhaitez appliquer ces concepts à votre opération, réservez une présentation et découvrez les services de gestion documentaire et HSE d’AISP-GEDOC.
Questions fréquentes
Un glossaire de gestion documentaire fixe le sens des termes employés dans les exigences, les procédures, les contrats et les audits. Ainsi, les équipes HSE, achats, opérations et les prestataires interprètent de la même façon des notions comme la validité, l’homologation ou la preuve. Il réduit donc les demandes de clarification, les refus évitables et les décisions incohérentes, surtout lorsque plusieurs entreprises et plusieurs pays partagent le même processus.
La validation documentaire analyse chaque document individuellement : authenticité, titulaire, organisme émetteur, validité et adéquation à l’exigence. En revanche, l’homologation des prestataires est une décision portant sur l’entreprise ou l’intervenant, qui découle de l’ensemble des validations. Autrement dit, un prestataire n’est homologué que lorsqu’il respecte toutes les exigences applicables à son contexte, avec des documents valides.
Non. Les définitions sont des résumés neutres, à caractère informatif, destinés à faciliter la communication entre les équipes. Toutefois, en cas de doute, le texte officiel de la législation applicable prévaut toujours, comme la loi n° 102/2009, le décret-loi n° 273/2003 ou le RGPD, de même que les normes ISO en vigueur. Pour les situations concrètes, il convient de demander un conseil juridique ou technique spécialisé.
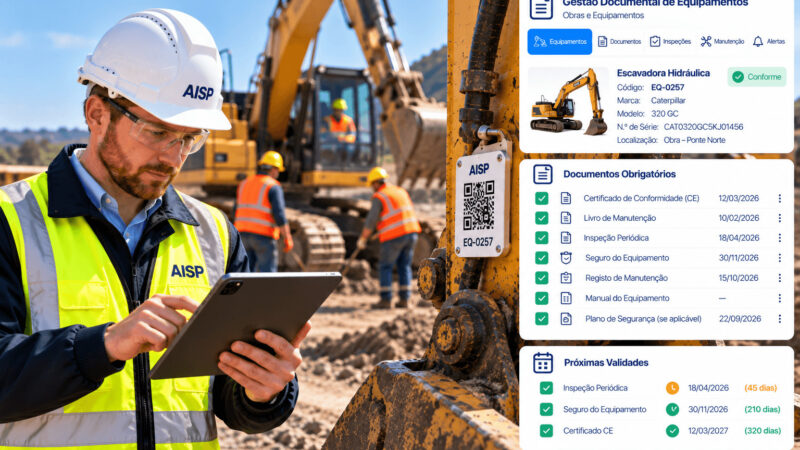
Découvrez pourquoi les exigences documentaires sont essentielles à la conformité légale et adoptez les bonnes pratiques d’une gestion documentaire efficace.

Découvrez pourquoi des sauvegardes régulières, bien définies et testées sont essentielles à la continuité de l’activité et à la sécurité de la gestion documentaire.
Découvrez comment les solutions AISP-GEDOC accélèrent la transformation numérique de la gestion documentaire, avec plus d’efficacité, de conformité et moins de reprises.

Découvrez comment utiliser l’historique documentaire en audit, en inspection et en litige pour prouver que l’entreprise et les intervenants étaient conformes à une date précise.
Découvrez des techniques de travail en équipe qui améliorent la communication, la collaboration et la productivité dans les activités de gestion documentaire.

Découvrez comment le machine learning transforme la gestion documentaire en automatisant les processus, en identifiant des tendances et en améliorant la classification.

Découvrez comment une politique de gestion de l’historique des documents préserve les versions et renforce la traçabilité, la transparence et la conformité.

Découvrez comment le deep learning et les réseaux de neurones repèrent des motifs complexes et ouvrent de nouvelles possibilités en gestion documentaire.
Découvrez comment l’automatisation des flux de travail réduit les erreurs, accélère les validations et améliore la traçabilité des processus documentaires.
Nous ne nous contentons pas de mettre en œuvre des plateformes. Nous garantissons qu’elles fonctionnent : nous mettons en œuvre, administrons et exploitons la gestion documentaire de grandes organisations, dans n’importe quel pays, depuis des centres d’administration au Portugal.