
Acción correctiva
Acción que elimina la causa de una no conformidad, para que el problema no se repita. Se diferencia de la simple corrección porque actúa sobre el origen y no solo sobre el efecto.
Conocimiento · Glosario
Este glosario de gestión documental reúne los términos más utilizados en la documentación de empresas, trabajadores y equipos. Abarca, sobre todo, la gestión documental, la seguridad y salud en el trabajo (HSE/SST), la homologación de contratistas, el control de accesos, la protección de datos, la ciberseguridad y la IA documental. Cada definición es breve y neutra, para que los equipos de HSE, compras, operaciones y cumplimiento utilicen el mismo lenguaje.
Un glosario de gestión documental es una lista organizada de términos y definiciones que fija el significado de las palabras utilizadas en los procesos documentales. Así, reduce las ambigüedades en requisitos, contratos, procedimientos y auditorías. Los términos se agrupan por letra y, cuando el sitio tiene un artículo o una página sobre el tema, la definición incluye un enlace para profundizar. Para aplicar estos conceptos en el día a día, también puede descargar nuestros recursos gratuitos de gestión documental y HSE.
Acción que elimina la causa de una no conformidad, para que el problema no se repita. Se diferencia de la simple corrección porque actúa sobre el origen y no solo sobre el efecto.
Suceso que ocurre en el lugar y en el tiempo de trabajo y que provoca, directa o indirectamente, lesiones, enfermedad o la muerte del trabajador. En Portugal, la reparación de los daños tiene un régimen legal propio, por lo que el empleador debe transferir esa responsabilidad a una aseguradora. La gestión documental contribuye a la prevención, porque confirma la formación, la aptitud y los equipos antes del trabajo.
Interfaz de programación de aplicaciones (application programming interface): conjunto de reglas que permite a dos sistemas intercambiar datos de forma automática. En una plataforma documental, permite, por ejemplo, sincronizar trabajadores y estados de cumplimiento con un ERP.
Firma electrónica creada con un dispositivo cualificado y basada en un certificado cualificado, de acuerdo con el Reglamento (UE) n.º 910/2014 (eIDAS). En la Unión Europea, tiene un efecto jurídico equivalente al de una firma manuscrita.
Verificación sistemática de documentos y registros para confirmar si cumplen los requisitos aplicables. Puede ser interna o externa y se centra, sobre todo, en fechas de caducidad, versiones, aprobaciones y evidencias.
Método de autenticación que exige dos o más factores independientes, como una contraseña y un código generado en el móvil. Así, una contraseña robada ya no basta para acceder a la cuenta.
Uso de reglas y tecnología para ejecutar tareas repetitivas sin intervención manual, como solicitudes, alertas, derivaciones o clasificaciones. Sin embargo, solo aporta beneficios cuando el proceso de base tiene un diseño claro.
Proceso que identifica los peligros de una actividad, estima los riesgos y define las medidas de prevención. En Portugal, constituye una obligación general del empleador, de acuerdo con la Ley n.º 102/2009.
Copia de seguridad de los datos, guardada por separado del original, que permite recuperar la información tras un fallo, un error o un ataque. No obstante, solo tiene valor si la organización prueba la restauración con regularidad.
Regla práctica que recomienda tres copias de los datos, en dos tipos de soporte diferentes, con una copia fuera de las instalaciones. Además, la variante 3-2-1-1-0 añade una copia offline o inmutable y cero errores en la verificación de la restauración.
Documento que acredita que una empresa está al corriente de sus obligaciones tributarias o con la Seguridad Social ante la Autoridade Tributária o la Segurança Social portuguesas. Por lo general, forma parte de los requisitos documentales de empresa y tiene una validez limitada.
Documento que indica la legislación de seguridad social aplicable a un trabajador que ejerce su actividad en otro Estado miembro de la UE, del EEE o en Suiza. Por eso, las empresas suelen pedirlo para los trabajadores desplazados.
Asignación de cada documento a una clase o tipología, según criterios como la función, el asunto o el nivel de confidencialidad. De este modo, facilita la búsqueda, el control de accesos y la definición de los plazos de conservación.
Conjunto de elementos útiles para el uso futuro de la obra, así como para los trabajos posteriores a su finalización. El Decreto-Ley portugués n.º 273/2003, que regula la seguridad en las obras temporales o móviles, prevé este documento.
Estado en el que una empresa, un trabajador o un equipo tiene todos los documentos exigidos, válidos y aprobados para un contexto concreto. Por tanto, la conformidad depende del proyecto, de la función y de la fecha, y no solo del documento.
Conjunto de reglas y medios que decide quién puede entrar en un lugar o usar un sistema, y en qué condiciones. En el contexto HSE, por ejemplo, el acceso físico puede depender de la conformidad documental del trabajador y de la empresa.
Función prevista en el Decreto-Ley n.º 273/2003 que garantiza la aplicación de los principios de prevención en el proyecto y en la ejecución de la obra. El coordinador actúa por cuenta del dueño de la obra y supervisa, sobre todo, el plan de seguridad y salud.
Medio de identificación personal, físico o digital, que asocia a un trabajador con su autorización de acceso. Puede incluir fotografía, código QR, código de barras o etiqueta RFID, para que la verificación en la entrada se realice sin demora.
Cualquier información relativa a una persona física identificada o identificable, según la definición del RGPD. Incluye, por ejemplo, el nombre, el número de identificación, la fotografía, los datos de salud o los datos de localización.
Panel visual que reúne indicadores y estados en una sola pantalla, como documentos que faltan, fechas de caducidad próximas o empresas conformes. Así, ayuda a decidir, pero solo cuando los datos de origen son fiables.
Conversión de documentos en papel a formato digital, normalmente mediante un escáner. Por sí sola, no organiza ni valida la información, porque un PDF sigue siendo solo una imagen del documento.
Persona física o jurídica por cuenta de la cual se realiza la obra, de acuerdo con el Decreto-Ley n.º 273/2003. Le corresponde, entre otras obligaciones, nombrar a los coordinadores de seguridad siempre que la ley lo exija.
Persona designada por el responsable del tratamiento o por el encargado del tratamiento para asesorar y supervisar el cumplimiento del RGPD. Además, coopera con la autoridad de control, que en Portugal es la CNPD.
Técnica que transforma datos legibles en un formato ilegible sin la clave correcta. Protege la información en tránsito y en reposo; por eso, reduce el impacto de un acceso indebido o del robo de un equipo.
Organización que emite un documento y responde de su autenticidad, como una aseguradora, un servicio de medicina del trabajo o una entidad de formación. En la validación, por tanto, confirmar la entidad emisora es tan importante como verificar la fecha de caducidad.
Persona física o jurídica que ejecuta la totalidad o una parte de la obra, de acuerdo con el proyecto aprobado y las normas aplicables. Incluye, por lo general, al contratista y a los subcontratistas, que responden de la seguridad de sus respectivos trabajadores.
Equipo que el trabajador utiliza para protegerse de riesgos que no se eliminan por otros medios, como el casco, los guantes, el arnés o la protección auditiva. Por eso, la protección individual llega después de las medidas colectivas en la jerarquía de la prevención.
Registro o documento que demuestra el cumplimiento de un requisito o la realización de una actividad. En una auditoría, una afirmación sin evidencia tiene poco valor, pero un registro fechado y trazable permite comprobarla.
Identificación automática de campos en un documento, como el nombre, la fecha de caducidad, la entidad emisora o el número de póliza. En general, combina OCR con reglas o modelos de IA, pero debe prever una revisión humana en los casos de baja confianza.
Documento emitido por el médico del trabajo tras un examen de salud, con el resultado sobre la aptitud para la función, por ejemplo apto, apto con restricciones o no apto. No debe contener datos clínicos sujetos al secreto médico; sin embargo, tiene un plazo de renovación que conviene controlar.
Conjunto de procesos para seleccionar, homologar, supervisar y evaluar a las empresas externas que trabajan para una organización. Incluye, sobre todo, requisitos documentales, fechas de caducidad, accesos y desempeño en seguridad.
Conjunto de reglas, procesos y herramientas que controla el ciclo de vida de los documentos, desde su creación o recepción hasta su conservación o eliminación. En el contexto HSE, incluye además la validación de requisitos y fechas de caducidad, porque la documentación condiciona el trabajo.
Conjunto de responsabilidades, políticas y reglas que define quién decide sobre los datos, cómo se mantiene su calidad y quién puede acceder a ellos. Así, evita que cada equipo cree sus propios campos y criterios sin coordinación.
Proceso que verifica si una empresa contratista cumple los requisitos legales, contractuales y de seguridad antes de iniciar los trabajos. Sin embargo, no termina con la aprobación inicial, porque los documentos caducan y los requisitos cambian.
Verificación individual de cada trabajador externo, basada en documentos como la identificación, la ficha de aptitud médica, la formación y la inducción de seguridad. De esta forma, la autorización para trabajar depende de la persona concreta y no solo de la empresa.
Sigla de health, safety and environment, es decir, salud, seguridad y medio ambiente. Designa el área que gestiona la prevención de riesgos para las personas y para el medio ambiente, así como la documentación y los indicadores correspondientes.
Aplicación de la inteligencia artificial al tratamiento de documentos, por ejemplo para clasificar, extraer datos, comparar con requisitos o sugerir decisiones. En los procesos de cumplimiento, debe funcionar con supervisión humana y registro de las decisiones, ya que los errores tienen impacto operativo.
Gestión de identidades y accesos (identity and access management): procesos y herramientas que crean, modifican y eliminan cuentas y permisos. Garantiza, sobre todo, que cada persona tenga solo los accesos que necesita.
Métrica que mide el progreso hacia un objetivo relevante, como el porcentaje de contratistas conformes o el tiempo medio de validación. No obstante, un KPI solo es útil cuando tiene una definición clara, una fuente fiable y un responsable.
Sesión de acogida que transmite a un trabajador los riesgos, las normas y los procedimientos de un lugar antes de empezar a trabajar. Puede ser presencial o digital y, por lo general, termina con un cuestionario que registra la comprensión.
Propiedad que garantiza que los datos se mantienen exactos, completos y sin cambios no autorizados. Para verificarla, las plataformas recurren, por ejemplo, a funciones hash, control de versiones y logs.
Capacidad de sistemas diferentes para intercambiar y usar información de forma coherente, mediante API, formatos normalizados o integraciones. De este modo, evita introducir repetidamente los mismos datos en varias plataformas.
Norma internacional que define los requisitos de un sistema de gestión de la seguridad de la información (SGSI). Así, la certificación por una entidad acreditada demuestra que el sistema ha superado una auditoría independiente.
Norma internacional para la gestión de la privacidad de la información, que complementa la ISO 27001 con requisitos y controles para el tratamiento de datos personales. Por eso, ayuda a demostrar la aplicación práctica de los principios del RGPD.
Norma internacional que especifica los requisitos de un sistema de gestión de la seguridad y salud en el trabajo. Al igual que otras normas ISO de gestión, se basa en el ciclo planificar, hacer, verificar y actuar.
Norma que establece el régimen jurídico de la promoción de la seguridad y salud en el trabajo en Portugal. Define, por ejemplo, las obligaciones generales del empleador, la organización de los servicios de SST y la vigilancia de la salud.
Ley General de Protección de Datos Personales de Brasil (Ley n.º 13.709/2018), que regula el tratamiento de datos personales. Aunque tiene principios próximos a los del RGPD, cuenta con reglas y una autoridad de control propias, la ANPD.
Registros cronológicos de las acciones en un sistema, como accesos, cargas, aprobaciones o cambios, con usuario, fecha y hora. Permiten, por tanto, reconstruir quién hizo qué y cuándo.
Rama de la inteligencia artificial en la que los sistemas aprenden patrones a partir de ejemplos, en lugar de seguir solo reglas escritas a mano. En la gestión documental, sirve, en particular, para clasificar documentos o detectar anomalías.
Tabla que define los documentos exigidos a cada tipo de empresa, función, actividad o proyecto. Así, el mismo trabajador puede ser conforme en un proyecto y no conforme en otro.
Datos que describen un documento, como el tipo, el titular, la entidad emisora, la fecha de emisión, la fecha de caducidad o la versión. Sin metadatos coherentes, la búsqueda y la indexación pierden fiabilidad, porque dependen de esos campos.
Transferencia de datos y documentos de un sistema a otro, por ejemplo al cambiar de plataforma. Exige limpieza, mapeo de campos y validación, porque trasladar errores antiguos crea problemas nuevos.
Modelo de IA entrenado con grandes volúmenes de texto para comprender y generar lenguaje natural. Puede resumir, clasificar o responder a preguntas sobre documentos; sin embargo, puede equivocarse, por lo que las respuestas críticas exigen verificación.
Incumplimiento de un requisito legal, normativo, contractual o interno. En general, debe registrarse, analizarse su causa y, siempre que se justifique, dar lugar a una acción correctiva.
Directiva (UE) 2022/2555, que refuerza las obligaciones de ciberseguridad de las entidades de sectores críticos e importantes, como la energía. Exige, sobre todo, gestión de riesgos, notificación de incidentes y atención a la seguridad de la cadena de suministro.
Enfoque que permite configurar formularios, campos, reglas y flujos de trabajo mediante interfaces visuales, sin escribir código. De este modo, los cambios de proceso dependen menos del desarrollo a medida.
Reconocimiento óptico de caracteres (optical character recognition): tecnología que convierte el texto de imágenes o PDF escaneados en texto que se puede buscar. Sin embargo, leer el texto no equivale a comprender el documento ni a validarlo.
Configuración de una plataforma según las reglas del cliente: tipologías, requisitos, fechas de caducidad, perfiles, flujos y notificaciones. Una parametrización inicial bien pensada evita, por consiguiente, repetir trabajo y excepciones manuales.
Versión del formato PDF normalizada por la ISO 19005 para la conservación a largo plazo. Incluye en el propio archivo los elementos necesarios para su visualización futura, como las fuentes tipográficas, y, por eso, es adecuada para el archivo.
Autorización formal que define las condiciones de seguridad para ejecutar un trabajo de riesgo. Se aplica, por ejemplo, a trabajos en caliente, espacios confinados o intervenciones en equipos con energía. Antes de emitirla, conviene confirmar la conformidad del equipo y de la documentación.
Ataque de ingeniería social que utiliza mensajes fraudulentos para llevar a la víctima a revelar credenciales, abrir adjuntos maliciosos o realizar pagos. Además, existen variantes por SMS (smishing) y por voz (vishing).
Documento que define cómo una organización crea, clasifica, aprueba, guarda y elimina su documentación. Idealmente, debe existir antes de elegir la plataforma, porque orienta la parametrización.
Documento que, en las obras sujetas al Decreto-Ley n.º 273/2003, define las medidas de prevención para los riesgos previstos. El dueño de la obra promueve su elaboración en la fase de proyecto y, a continuación, la entidad ejecutora lo desarrolla para la ejecución.
Software que centraliza documentos y datos asociados, con reglas de acceso, versiones, fechas de caducidad, flujos de trabajo y búsqueda. A diferencia de una carpeta compartida, controla el estado y el historial de cada documento.
Plataforma digital que reúne procesos de seguridad, salud y medio ambiente, como la gestión documental, las inspecciones, las no conformidades, los permisos de trabajo y los indicadores. Así, sustituye hojas de cálculo y correos dispersos por procesos trazables.
Periodo durante el cual un documento debe permanecer guardado, por exigencia legal, contractual u operativa. Una vez terminado ese plazo, la organización debe eliminar o anonimizar los datos personales, salvo que exista otro fundamento para conservarlos.
Regla de seguridad según la cual cada usuario recibe solo los permisos necesarios para sus funciones. De esta manera, limita los daños de un error o de una cuenta comprometida.
Tratamiento que sustituye los identificadores directos, como el nombre, por códigos, de modo que los datos solo se asocian al titular con información adicional guardada aparte. Sin embargo, los datos seudonimizados siguen sujetos al RGPD.
Software malicioso que cifra o bloquea datos y exige un rescate para liberarlos. La mejor defensa combina prevención, copias de seguridad inmutables u offline y pruebas de restauración, porque pagar no garantiza la recuperación.
Capacidad de reconstruir el historial de un documento o una decisión: quién lo cargó, quién lo validó, cuándo y con qué criterio. En las auditorías, permite demostrar, en efecto, que cada decisión tenía fundamento.
Reglamento (UE) 2024/1689, que establece normas armonizadas en materia de inteligencia artificial en la Unión Europea. Clasifica los sistemas por nivel de riesgo e impone, sobre todo a los de alto riesgo, obligaciones de documentación, transparencia y supervisión humana.
Decisión de no aceptar un documento por ser ilegible, estar caducado, incompleto o no ajustarse al requisito. Para evitar repetir trabajo, el rechazo debe indicar el motivo con claridad.
Lista de documentos que una empresa, un trabajador o un equipo debe presentar para ser conforme en un contexto determinado. Varían, por lo general, según la actividad, el riesgo, el país y el cliente.
Entidad que determina los fines y los medios del tratamiento de datos personales, según el RGPD. Responde, por tanto, del cumplimiento de los principios de protección de datos y debe poder demostrarlo.
Identificación por radiofrecuencia (radio-frequency identification): tecnología que lee etiquetas sin contacto ni línea de visión directa. En HSE, sirve, por ejemplo, para identificar a los trabajadores en el control de accesos o los equipos en las inspecciones.
Reglamento General de Protección de Datos, es decir, el Reglamento (UE) 2016/679, aplicable desde mayo de 2018. Define principios, derechos de los titulares y obligaciones para quien trata datos personales en la Unión Europea.
Métricas de continuidad de negocio utilizadas en la planificación de la recuperación. El RPO (recovery point objective) indica la pérdida máxima de datos aceptable, medida en tiempo. Por otro lado, el RTO (recovery time objective) indica el tiempo máximo aceptable para restablecer el servicio.
Software como servicio (software as a service): modelo en el que el proveedor aloja y mantiene la aplicación y el cliente accede a través de internet mediante una suscripción. Así, la infraestructura, las actualizaciones y las copias de seguridad quedan, en general, del lado del proveedor.
Seguro obligatorio que transfiere a una aseguradora la responsabilidad del empleador por la reparación de los accidentes de trabajo. En la homologación, se verifican por lo general la póliza, el justificante de pago y la lista de trabajadores cubiertos.
Actualización automática o asistida de los mismos datos en varios sistemas, por ejemplo en la plataforma central y en las plataformas de los clientes. Reduce los errores manuales, pero exige reglas claras sobre qué sistema prevalece.
Acuerdo de nivel de servicio (service level agreement): compromiso contractual que fija niveles mínimos de servicio, como la disponibilidad, el tiempo de respuesta o el tiempo de resolución. Por eso, sirve de referencia para medir el desempeño del proveedor.
Inicio de sesión único (single sign-on): mecanismo que permite acceder a varias aplicaciones con una única identidad, normalmente la de la organización. Simplifica la gestión de cuentas, porque desactivar la identidad central retira todos los accesos asociados.
Seguridad y salud en el trabajo: área que previene los riesgos laborales y protege la integridad física y mental de los trabajadores. En Portugal, el régimen jurídico general figura, sobre todo, en la Ley n.º 102/2009.
Situación en la que un contratista encarga parte del trabajo a otra empresa, lo que crea una cadena (A → B → C). Cada nivel debe cumplir los requisitos documentales, para que el cliente sepa quién está en el lugar.
Entidad que trata datos personales por cuenta del responsable del tratamiento, como un proveedor de plataforma SaaS. En este sentido, la relación exige un contrato con las garantías previstas en el artículo 28 del RGPD.
Principio según el cual una persona puede supervisar, validar o corregir las decisiones de un sistema de IA. En la validación documental, por ejemplo, la IA sugiere y el validador decide en los casos críticos.
Ejercicio que recupera datos a partir de una copia de seguridad para confirmar que la copia está íntegra y se puede utilizar. Por tanto, sin esta prueba, la organización no tiene garantía de recuperación.
Tipo de documento con características y reglas propias, como un seguro, una ficha de aptitud, un certificado de formación o una declaración. Cada tipología define, en particular, los campos obligatorios, la validez y los criterios de aceptación.
Persona física a la que se refieren los datos personales, como un trabajador en proceso de homologación. De acuerdo con el RGPD, tiene derechos de acceso, rectificación, supresión, oposición y portabilidad, entre otros.
Trabajador que, durante un periodo limitado, presta servicios en otro Estado miembro por cuenta de su empleador habitual. Por eso, la homologación puede exigir documentos adicionales, como el certificado A1.
Análisis de un documento para confirmar su autenticidad, legibilidad, titular, entidad emisora, validez y adecuación al requisito. Así, solo después de este análisis el documento cuenta para la conformidad.
Periodo durante el cual un documento produce efectos o se considera actualizado. Cuando caduca, el titular puede perder la conformidad; por eso, conviene emitir alertas antes del fin del plazo.
Control de las sucesivas versiones de un documento, con registro de los cambios, el autor y la fecha. De esta forma, todos usan la versión vigente y el historial sigue disponible para las auditorías.
Incidente de seguridad que provoca la destrucción, la pérdida, la alteración, la divulgación o el acceso no autorizados a datos personales. Según el RGPD, el responsable debe notificarlo a la autoridad de control, por regla general, en un plazo de 72 horas desde que tenga conocimiento, salvo que no exista riesgo para los titulares.
Red privada virtual (virtual private network): conexión cifrada que crea un canal seguro entre un usuario o un lugar y la red de la organización. Sin embargo, no sustituye la autenticación robusta ni el control de permisos.
Secuencia definida de etapas, responsables y reglas para un proceso, como el envío, la validación, la aprobación y la notificación de un documento. Así, cada paso queda registrado y nadie depende del correo electrónico para conocer el estado.
Cómo ayuda AISP
AISP-GEDOC trabaja en gestión documental desde hace más de 20 años e implementa la plataforma de gestión documental y HSE de Glartek. Además de la tecnología, ayuda a los equipos a aplicar estos conceptos en la práctica:
Si quiere aplicar estos conceptos en su operación, solicite una presentación y conozca los servicios de gestión documental y HSE de AISP-GEDOC.
Preguntas frecuentes
Un glosario de gestión documental fija el significado de los términos utilizados en requisitos, procedimientos, contratos y auditorías. Así, los equipos de HSE, compras, operaciones y contratistas interpretan de la misma forma conceptos como validez, homologación o evidencia. Por eso, reduce las solicitudes de aclaración, los rechazos evitables y las decisiones incoherentes, sobre todo cuando varias empresas y países comparten el mismo proceso.
La validación documental analiza cada documento de forma individual: autenticidad, titular, entidad emisora, validez y adecuación al requisito. Por otro lado, la homologación de contratistas es una decisión sobre la empresa o el trabajador, que resulta del conjunto de las validaciones. Es decir, un contratista solo queda homologado cuando cumple todos los requisitos aplicables a su contexto, con documentos válidos.
No. Las definiciones son resúmenes neutros y de carácter informativo, pensados para facilitar la comunicación entre equipos. No obstante, en caso de duda, siempre prevalece el texto oficial de la legislación aplicable, como la Ley n.º 102/2009, el Decreto-Ley n.º 273/2003 o el RGPD, así como las normas ISO vigentes. Para situaciones concretas, conviene obtener asesoramiento jurídico o técnico especializado.
Digitalizar un proceso antiguo no lo transforma. Descubra cómo simplificar e integrar procesos en una implantación HSE.
Descubra cómo la IA y el OCR identifican, extraen y estructuran la información de los documentos para apoyar el análisis de requisitos HSE.
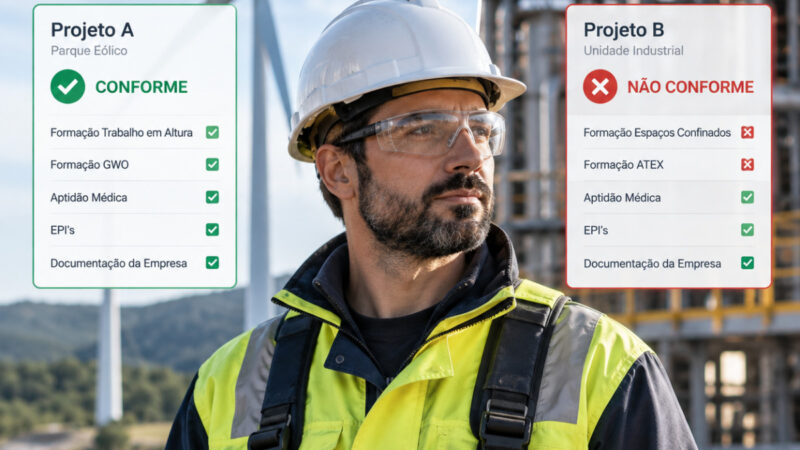
Descubra por qué un trabajador conforme en un proyecto puede no serlo en otro, según el cliente, el lugar, la actividad o el riesgo.
Descubra por qué la autorización de trabajo empieza antes del Permit-to-Work, con la homologación, las competencias y la documentación vigente.
Descubra por qué la documentación válida no basta y cómo la gestión documental HSE conecta los requisitos con la autorización para trabajar.
La gestión documental está evolucionando hacia la gestión de la información: menos foco en el archivo y más capacidad para extraer, estructurar y utilizar datos.
Digitalizar documentos no basta para crear control documental. Descubra por qué es necesario asociar contexto, metadatos, plazos y criterios de validación a los documentos.
No nos limitamos a implementar plataformas. Garantizamos que funcionan: implementamos, administramos y operamos la gestión documental de grandes organizaciones, en cualquier país, desde centros de administración en Portugal.